
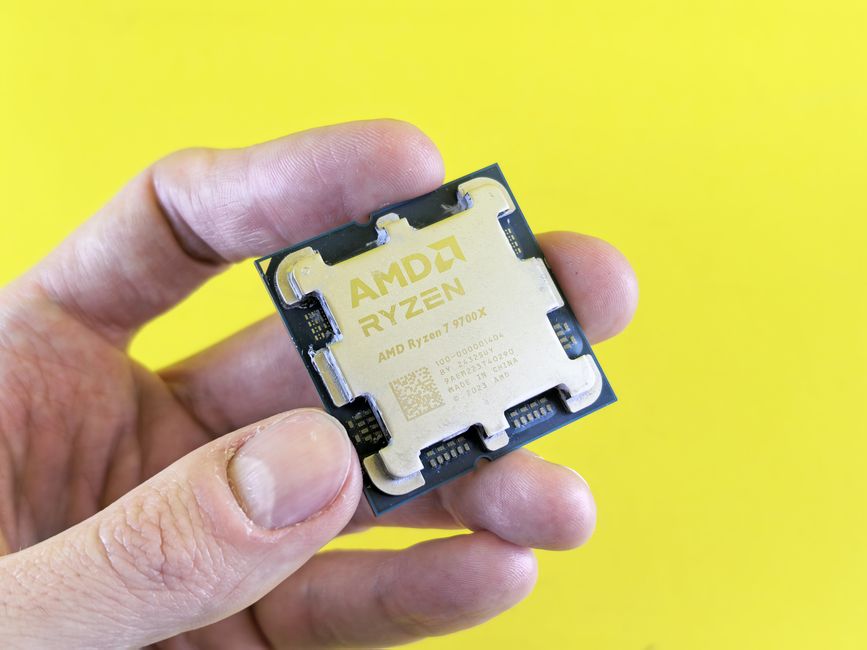
AMD Ryzen işlemci kullanıcıları için önemli bir güvenlik uyarısı yapıldı. Sistem Yönetim Modu (SMM) üzerinde tespit edilen “SMM Callout” adı verilen kritik bir açık, saldırganların sistem üzerinde yüksek ayrıcalıklarla rastgele kod çalıştırmasına potansiyel olarak izin verebiliyor. Bu güvenlik açığına karşı AMD, AGESA 1.2.0.8 veya daha yeni mikro kod güncellemelerini yayımladı ve kullanıcıların acilen BIOS/UEFI’lerini güncellemeleri gerektiği vurgulandı.
Güvenlik araştırmacıları tarafından keşfedilen bu zafiyet, AMD’nin geniş bir işlemci yelpazesini etkiliyor ve sistem güvenliği için ciddi bir risk oluşturuyor. Kullanıcıların anakart üreticilerinin web sitelerini ziyaret ederek en son BIOS güncellemelerini indirmeleri ve kurmaları hayati önem taşıyor.
SMM Callout Güvenlik Açığı Nedir?
GRIMEX araştırmacıları tarafından ortaya çıkarılan “SMM Callout” açığı, özellikle AMD’nin Sistem Yönetim Modu (SMM) içerisinde yer alan bir güvenlik boşluğudur. SMM, işlemcinin en yüksek ayrıcalık seviyesi olup, işletim sisteminden bağımsız olarak donanım yönetimi gibi kritik görevleri yerine getirir. Bu açıktan faydalanan bir saldırgan, SMM içerisinde rastgele kod yürütebilir. Bu durum, sisteme tam kontrol sağlanmasına, kötü amaçlı yazılımların derinlemesine yerleşmesine ve hatta işletim sisteminin güvenliğinin atlanmasına yol açabilir.
Hangi İşlemciler Etkilendi?
Bu güvenlik açığı, AMD’nin oldukça geniş bir ürün gamını etkilemektedir. Başlıca etkilenen işlemci serileri şunlardır:
- AMD Ryzen Masaüstü İşlemciler: Ryzen 2000, 3000, 4000, 5000, 6000 ve 7000 serileri.
- AMD Ryzen PRO İşlemciler: Ticari ve profesyonel kullanıma yönelik PRO serileri.
- AMD Ryzen Threadripper İşlemciler: Yüksek performanslı iş istasyonları için tasarlanmış Threadripper serileri.
- AMD Athlon İşlemciler: Bazı Athlon serisi işlemciler.
- AMD EPYC İşlemciler: Sunucu ve veri merkezi çözümlerinde kullanılan EPYC işlemciler.
Etkilenen tüm işlemci modelleri için detaylı liste AMD’nin güvenlik bültenlerinde yer almaktadır. Kullanıcıların kendi sistemlerinin bu durumdan etkilenip etkilenmediğini kontrol etmeleri önemle tavsiye edilir.
Acil Çözüm: AGESA 1.2.0.8 BIOS Güncellemesi
AMD, bu kritik güvenlik açığını kapatmak için hızlı bir şekilde harekete geçti ve AGESA 1.2.0.8 (veya daha yeni sürümlerini) içeren mikro kod güncellemelerini yayımladı. AGESA (AMD Generic Encapsulated Software Architecture), işlemcinin temel işlevlerini kontrol eden ve BIOS/UEFI aracılığıyla dağıtılan bir yazılımdır.
BIOS/UEFI Nasıl Güncellenir?
Bu güncelleme, işletim sistemi üzerinden otomatik olarak yüklenen bir yama değildir. Kullanıcıların BIOS/UEFI’lerini güncellemeleri gerekmektedir:
- Anakart Üreticisinin Web Sitesini Ziyaret Edin: Kullandığınız anakartın marka ve modelini belirleyin (örneğin ASUS ROG Strix B550-F Gaming).
- Destek Sayfasını Bulun: Anakart üreticisinin web sitesinde, anakartınızın modeline ait destek veya sürücüler bölümüne gidin.
- En Son BIOS/UEFI Sürümünü İndirin: Burada AGESA 1.2.0.8 veya daha yeni bir sürümü içeren en son BIOS/UEFI dosyasını bulun ve indirin.
- Talimatları Takip Edin: Üreticinin sağladığı BIOS güncelleme talimatlarını dikkatlice okuyun ve uygulayın. Bu işlem genellikle bir USB bellek aracılığıyla yapılır.
Uyarı: BIOS/UEFI güncelleme işlemleri dikkatli yapılmalıdır. Yanlış veya kesintiye uğramış bir güncelleme, anakartınızın kullanılamaz hale gelmesine neden olabilir. Şarj edilebilir bir dizüstü bilgisayar kullanıyorsanız, pil seviyenizin yeterli olduğundan ve güç adaptörünüzün takılı olduğundan emin olun. Masaüstü bilgisayarlar için ise elektrik kesintisi riskine karşı dikkatli olun.
Güvenlik Seviyesi Tartışması
AMD, bu açığı CVSS (Ortak Güvenlik Açığı Puanlama Sistemi) v3.1 standardına göre 5.3 (“orta”) olarak derecelendirse de, araştırmacılar bu açığın diğer güvenlik zafiyetleriyle birleştirildiğinde “kritik” bir etkiye sahip olabileceği konusunda uyarıyor. Bu durum, açığın potansiyel riskini daha da artırmakta ve güncellemelerin aciliyetini ortaya koymaktadır.
Sonuç olarak, AMD Ryzen işlemci kullanan tüm bireysel ve kurumsal kullanıcıların, sistem güvenliklerini sağlamak adına anakartlarının BIOS/UEFI yazılımlarını en kısa sürede güncellemeleri büyük önem taşımaktadır.